构建可扩展网络,助力系统时刻安全运行——网络交换机的关键角色
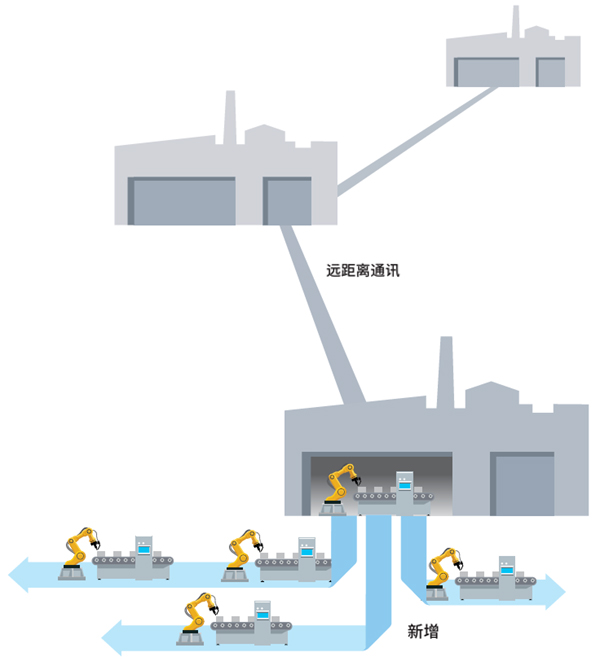
在数字化转型加速的今天,企业网络不仅承载着日常办公与业务交互,更成为系统持续、安全运行的生命线。面对不断增长的数据流量、多样化的终端接入和日益复杂的网络安全威胁,构建一张具备良好可扩展性与高可靠性的网络,已成为保障业务连续性的基础。而在这一架构中,网络交换机扮演着至关重要的角色。
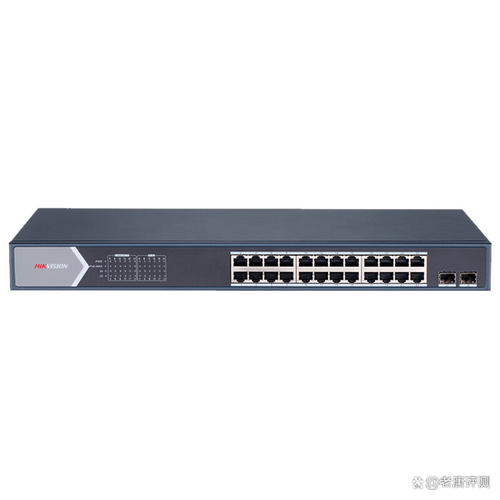
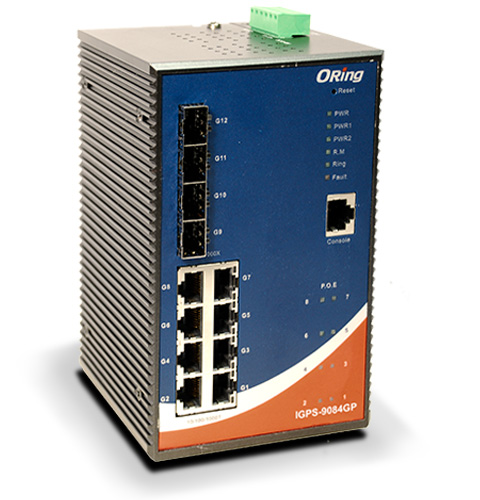
网络交换机是局域网的核心设备,负责在数据链路层转发数据帧,连接服务器、存储、终端和上层网络设备。它不同于简单的集线器,能够基于MAC地址进行智能转发,有效隔离冲突域,提升带宽利用率。更重要的是,现代交换机的功能早已超越基础连通,正向可扩展性、安全控制、智能运维等方向演进。
一、可扩展性:网络适应业务增长的根基
随着业务规模扩大,网络中接入的设备数量可能成倍增长。如果交换机缺乏扩展能力,将导致端口不足、性能瓶颈和管理复杂等问题。构建可扩展网络时,应优先选择具备以下特性的交换机:
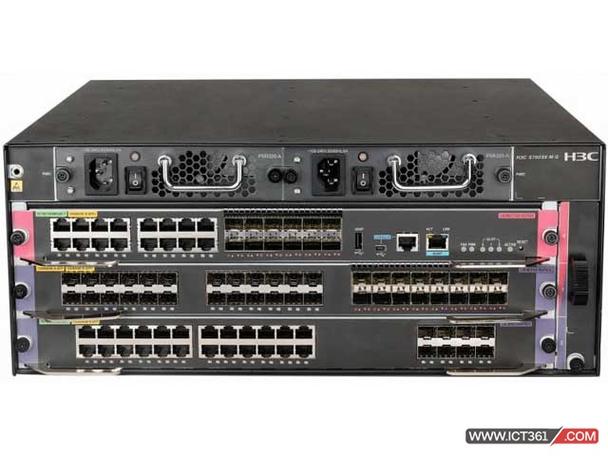
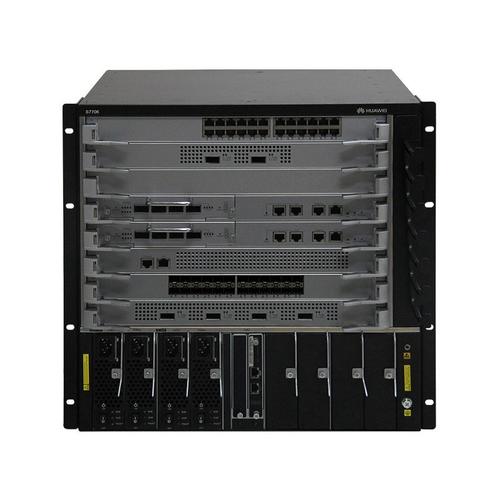
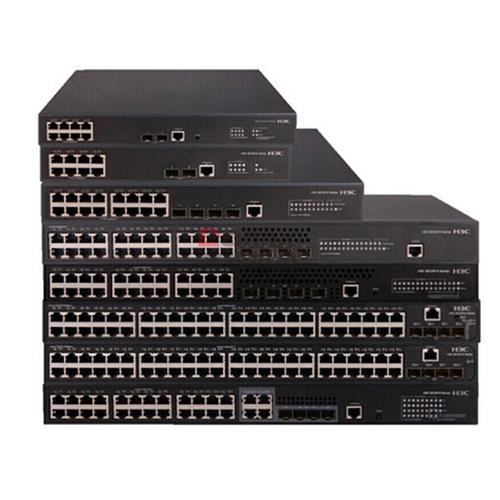
- 模块化与堆叠能力:支持插槽扩展或堆叠技术,可以按需增加端口和带宽,避免一次性过度投资。例如,通过堆叠多台交换机,将其视为单一逻辑设备,既简化管理,又能灵活扩展端口密度。
- 高密度端口与高速上行链路:千兆接入、万兆上行已成为主流,部分核心场景开始部署25G/100G接口,以满足未来带宽升级需求。
- 弹性架构支持:如Spine-Leaf架构中的Leaf交换机,可水平扩展,轻松应对东-西向流量激增,适用于数据中心和大型园区网。
只有具备良好的可扩展性,网络才能紧跟业务变化,为系统稳定运行提供长期支撑。
二、时刻安全运行:交换机不可或缺的安全能力
网络交换机不再是“透明”的转发设备,而是网络安全的第一道防线。交换机层面的安全机制可以精准阻断威胁,减轻上层安全设备的压力,保障系统不间断运行。
- 访问控制与身份认证:通过802.1X认证、MAC地址绑定、端口安全等功能,只有合法用户和设备能够接入网络,防止未授权访问。
- 流量隔离与VLAN划分:利用VLAN将不同部门、不同业务进行逻辑隔离,限制广播风暴和攻击横向扩散,即便某一区域出现故障或攻击,也不易波及全网。
- 防御常见攻击:如DHCP Snooping、动态ARP检测(DAI)、IP源防护等,可有效抵御中间人攻击、ARP欺骗和IP地址冲突,提高网络健壮性。
- 链路冗余与快速收敛:配合生成树协议(STP/MSTP)或最短路径桥接(SPB)等,提供冗余链路,在故障时毫秒级切换,确保业务不中断。
- 一体化安全联动:部分高级交换机支持与防火墙、堡垒机、终端安全系统联动,实现威胁发现后的快速阻断和策略下发,构建主动防御体系。
三、选型与部署建议
为了使交换机真正助力可扩展、安全运行的网络,选型和部署必须从实际需求出发:
- 根据接入、汇聚、核心的不同层级选择功能匹配的交换机,核心层强调高吞吐、高可靠,接入层重视安全认证和端口密度。
- 统一管理平台:支持SNMP、NetConf、Telemetry等协议,实现集中管理、自动化配置和实时监控,降低运维成本,及时响应异常。
- 持续更新与冗余供电:确保交换机固件及时修补漏洞,关键设备采用冗余电源和风扇,减少硬件故障风险。
- 面向未来标准:适配IPv6、支持SDN、云管理,以灵活应对新业务和新威胁,保持网络生命力。
交换机虽不是网络中唯一的安全与扩展设备,但它紧密连接终端与系统,其可扩展性决定了网络生长的自由度,其安全功能则影响每个数据包的去留与安危。将网络交换机纳入整体安全与架构规划中,才可能实现“构建可扩展网络,助力系统时刻安全运行”的目标。
如若转载,请注明出处:http://www.jhryx.com/product/45.html
更新时间:2026-10-15 20:10:06